This is default featured slide 1 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 2 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 3 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 4 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 4 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 4 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 4 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 4 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 4 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 5 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

Senin, 13 Mei 2024

PELANGI DI ATAS GUNUNG FULL LAUTAN AWAN

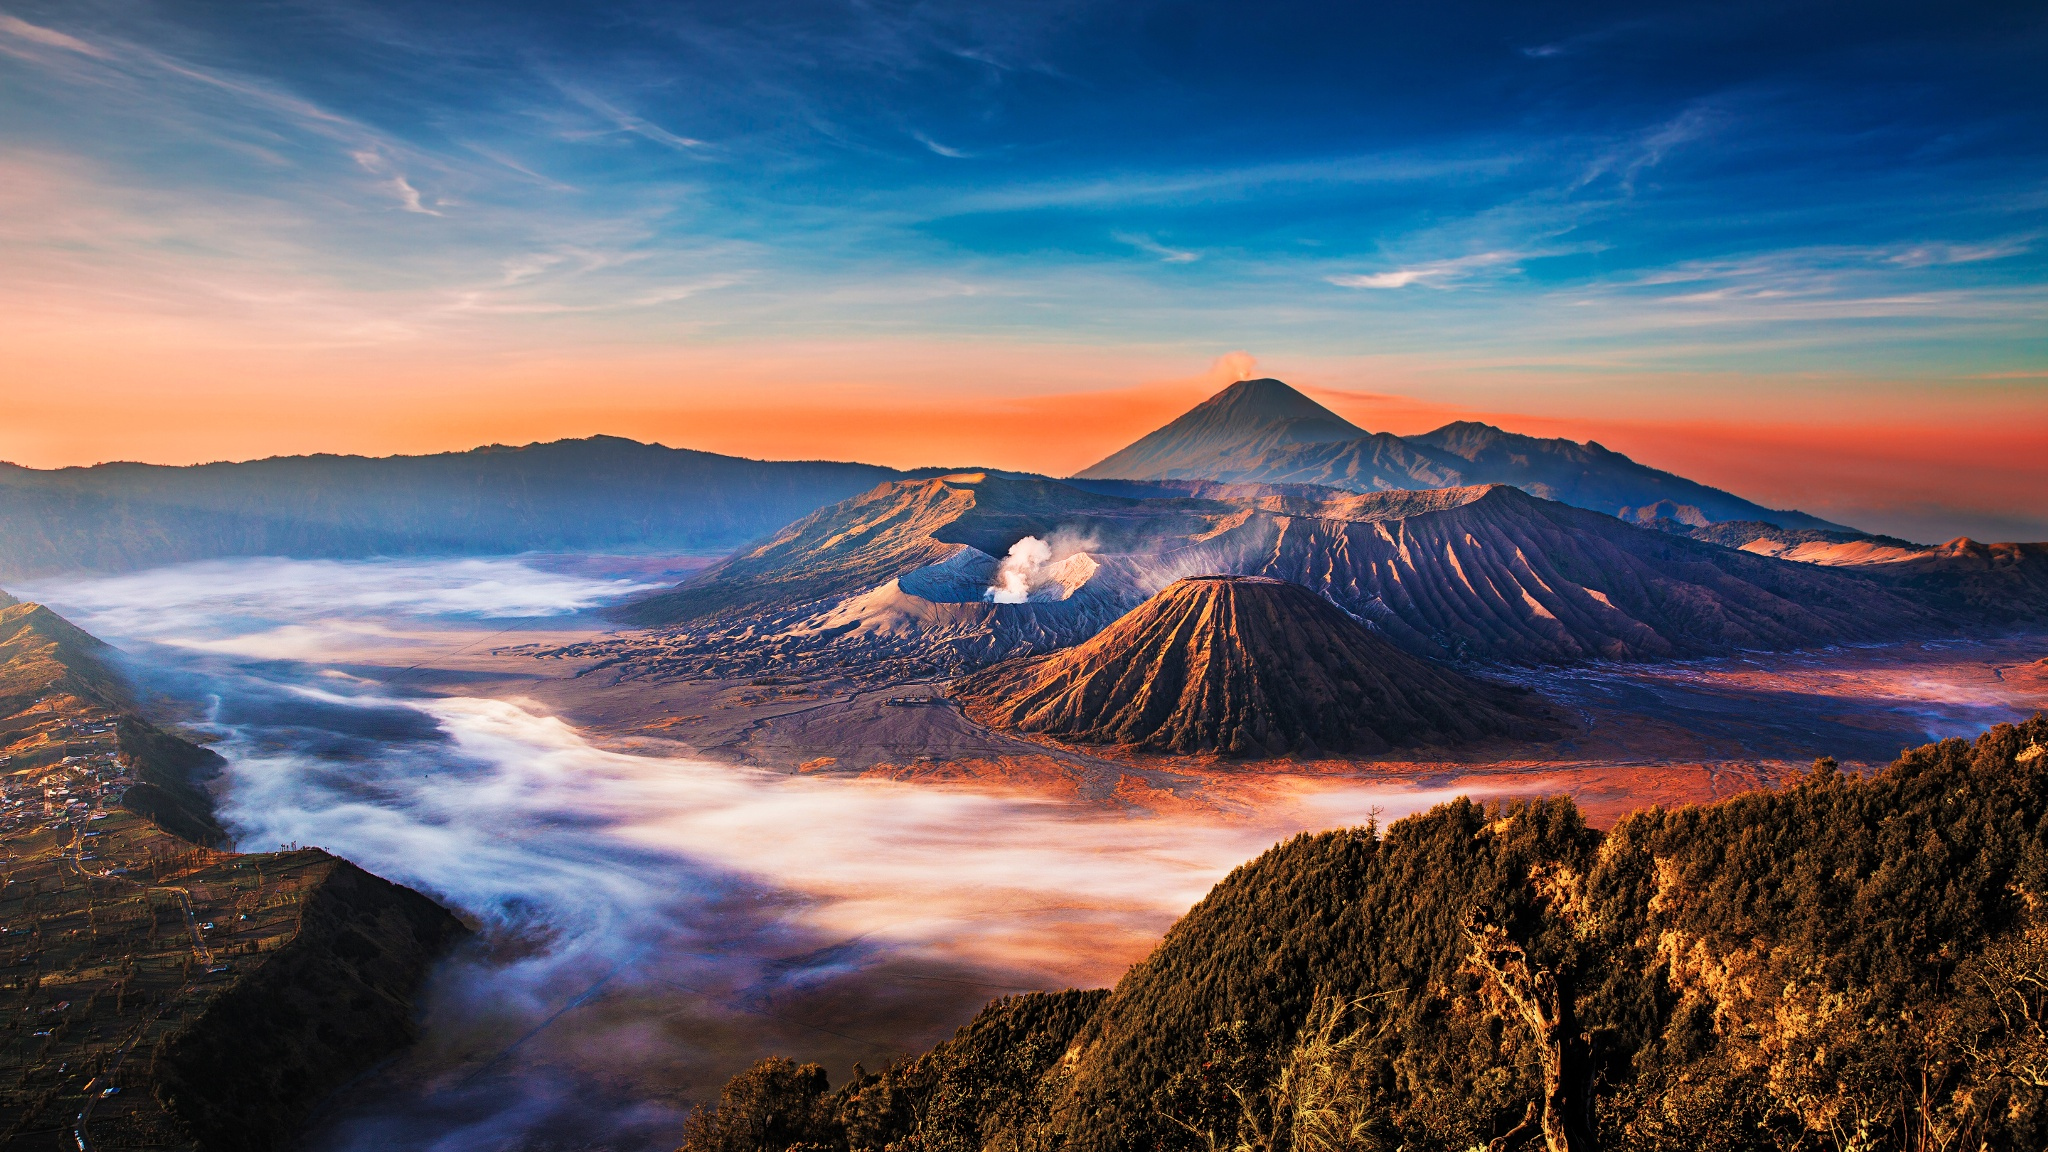
Perjalanan menuju pelangi di Gunung Lautan Awan

Pada suatu pagi yang cerah, Aulia, seorang pendaki yang bersemangat, memutuskan untuk menaklukkan puncak Gunung Rinjani, gunung tertinggi di Pulau Lombok. Dia telah mendengar banyak tentang keindahan pemandangan di puncak gunung itu, terutama tentang pelangi yang terhampar di atas lautan awan saat matahari terbenam.

Dengan ransel yang dipenuhi perlengkapan pendakian, Aulia memulai perjalanan dari kaki gunung. Selama perjalanan, dia disertai oleh teman-temannya, Rama dan Maya. Mereka bersama-sama menelusuri jalur yang terjal dan berliku, melewati hutan lebat dan sungai yang jernih.

Setelah beberapa hari mendaki, mereka tiba di pos terakhir sebelum menuju puncak. Pada sore hari yang cerah, mereka beristirahat di sana, menikmati panorama indah pegunungan yang menjulang tinggi di sekitar mereka. Saat matahari mulai turun, Aulia dan teman-temannya memutuskan untuk melanjutkan perjalanan menuju puncak.

Mereka berjalan pelan-pelan, menghadapi rintangan dan tantangan yang semakin meningkat seiring dengan ketinggian yang mereka capai. Namun, semangat mereka tidak pernah surut. Ketika mereka akhirnya mencapai puncak Gunung Rinjani, mereka disambut oleh pemandangan yang menakjubkan.

Lautan awan yang tebal terbentang di bawah mereka, membentuk lapisan yang lembut dan menggoda. Dan di atasnya, terlihatlah pelangi yang bercahaya di langit senja. Warna-warni yang indah terhampar di atas awan, menciptakan pemandangan yang luar biasa.
Aulia, Rama, dan Maya terpesona oleh keindahan alam yang mereka saksikan. Mereka duduk di puncak gunung, menikmati momen yang mereka impikan selama ini. Pelangi di atas lautan awan menjadi hadiah yang luar biasa bagi perjuangan dan keberanian mereka dalam menaklukkan Gunung Rinjani.

Dengan hati yang penuh sukacita, mereka menyaksikan matahari terbenam di balik cakrawala, menyisakan siluet indah gunung dan langit yang terangi pelangi. Mereka tahu bahwa momen ini akan terpatri dalam ingatan mereka selamanya, sebuah kenangan yang takkan pernah pudar.

Pemandangan pagi hari di Dieng

Di tengah gemerlap matahari pagi yang mulai menyinari bumi, seorang gadis bernama Maya berdiri di tepi danau Telaga Warna di Dieng. Dia terpesona oleh keindahan alam yang memukau di sekitarnya. Dengan langit biru yang cerah dan awan putih yang berarak perlahan-lahan, Maya merasakan kedamaian yang langka di tengah kesibukan hidupnya

Dia melihat matahari terbit dari balik gunung, menerangi permukaan air danau dengan warna-warna yang memukau. Suasana sejuk pegunungan Dieng membuatnya merasa hidup kembali, menjauhkan segala kegelisahan dan kekhawatiran yang selama ini menghantuinya.


Saat kabut tipis menari di antara bukit-bukit kecil, Maya merasa seperti berada di dunia lain, di tempat di mana waktu terasa berhenti sejenak. Dia duduk di tepi danau, menyaksikan refleksi gunung-gunung yang teguh berdiri di kejauhan, seolah-olah memeluknya dalam kehangatan dan kelembutan alam.

Selama berjam-jam, Maya terperangkap dalam pesona Dieng yang memukau. Dia menghirup udara segar pegunungan, mendengarkan riak air danau yang tenang, dan merasakan kehadiran alam yang begitu nyata di sekelilingnya. Di saat itulah, Maya merasa dirinya menjadi bagian dari alam, menyatu dengan keindahan yang begitu memukau.

Ketika matahari mulai tenggelam di ufuk barat, Maya tahu bahwa saatnya untuk pulang telah tiba. Namun, dia membawa dengan dirinya kenangan yang tak akan pernah pudar, tentang keindahan Dieng yang telah menyentuh hatinya dengan cara yang begitu dalam.

Senin, 06 Mei 2024

Perkebunan teh di Lereng Gunung

Sunrise di Perkebunan teh di Lereng Gunung 


Di sebuah perkebunan teh yang terletak di lereng gunung yang hijau memikat, keindahan sunrise setiap pagi menjadi salah satu momen yang paling dinantikan oleh para pekerja dan pengunjung. Saat mentari mulai merayap di balik puncak-puncak gunung yang menjulang, warna langit perlahan berubah dari gelap menjadi perpaduan indah antara oranye, merah, dan kuning.

Di tengah riuh rendah pepohonan teh yang mulai terhempas angin pagi, para petani teh bersiap-siap dengan semangatnya yang khas. Mereka sudah terbiasa dengan keindahan alam yang mempesona ini, namun setiap hari, pesona sunrise tak pernah kehilangan daya tariknya yang magis.

Suara gemericik air dari sungai kecil yang melintasi perkebunan itu ikut menyemarakkan suasana. Burung-burung berkicau merdu sebagai sambutan pagi yang hangat. Cahaya matahari yang perlahan memenuhi perkebunan membuat daun-daun teh berkilauan, seolah-olah permata hijau yang tersebar di seluruh lahan.

Saat sinar matahari mulai menyapu jalan setapak di antara kebun teh, para pekerja perlahan mulai bergerak dengan lincahnya. Mereka membawa keranjang yang siap diisi dengan daun teh yang akan dipetik. Teriknya sinar matahari tak mampu mengurangi semangat mereka, malah sebaliknya, semakin menambah semangat untuk bekerja.

Di sela-sela kesibukan, beberapa pengunjung juga datang untuk menikmati keindahan alam yang memukau ini. Mereka duduk di tepi-tepi kebun teh sambil menikmati segelas teh hangat yang baru saja diseduh dari daun teh segar. Melihat sunrise di perkebunan teh bukan hanya tentang memandang pemandangan yang indah, tetapi juga merasakan kedamaian dan keharmonisan dengan alam.

Setiap pagi, di perkebunan teh ini, sunrise bukan hanya sekadar fenomena alam biasa, tetapi sebuah pesta visual yang menginspirasi, membangkitkan semangat, dan mengingatkan akan keajaiban alam yang tak terduga. Dan saat mentari telah sepenuhnya naik di langit biru, perkebunan teh itu tetap menjadi saksi bisu akan keindahan dan keajaiban alam yang terus mengalir, hari demi hari.

Perjalanan seorang gadis bernama Mia yang sedang mendaki gunung bersama temannya yang bernama Minah yang ingin melihat sunrise di atas puncak gunung

Cerita dimulai saat Mia dan Minah bersiap-siap untuk mendaki gunung pada tengah malam. Mereka membawa perlengkapan yang cukup dan semangat yang tinggi untuk melihat sunrise di puncak gunung. Selama perjalanan, mereka saling mendukung dan mengobrol untuk mengusir rasa lelah.

Ketika matahari mulai terbit, mereka hampir mencapai puncak. Namun, tiba-tiba cuaca berubah menjadi buruk, angin kencang dan kabut tebal menghalangi pandangan mereka. Meskipun demikian, mereka tetap bersatu dan terus maju.

Akhirnya, setelah perjuangan yang panjang, mereka mencapai puncak. Meskipun awalnya terhalang kabut, secara ajaib kabut itu mulai bergerak perlahan-lahan dan matahari mulai muncul di ufuk timur. Mia dan Minah terpesona oleh keindahan alam yang mereka saksikan. Mereka merasa bangga telah melewati semua rintangan untuk sampai ke puncak gunung.

Dalam momen itu, mereka merasakan kedekatan dengan alam dan kekuatan persahabatan mereka semakin kuat. Setelah menikmati momen indah itu, mereka bersiap untuk turun dari gunung dengan kenangan yang takkan terlupakan.

menjelajah alam pegunungan

Cerita panjang tentang menjelajah alam pegunungan
Di suatu pagi yang cerah, saya memulai petualangan menjelajahi alam pegunungan. Dengan ransel yang dipenuhi perbekalan dan sepatu hiking yang kokoh, saya melangkah dengan semangat penuh. Langit biru dan udara segar menjadi saksi bisu keberangkatan saya.

Rute pertama mengarah ke lereng yang terjal. Langkah demi langkah, saya menikmati keindahan alam sekitar: pepohonan hijau yang menjulang tinggi, aroma segar tanah basah, dan suara riak air sungai yang mengalir deras. Terkadang, saya berhenti sejenak untuk menikmati pemandangan indah dan mengabadikannya dalam kamera.

Saat matahari mencapai puncaknya di langit, saya tiba di pos istirahat pertama. Di sana, saya bertemu dengan para pendaki lain yang juga sedang menikmati keindahan alam pegunungan. Kami berbagi cerita petualangan dan saling memberikan tips tentang rute yang akan kami tempuh selanjutnya.

Setelah mengisi perut dengan bekal makan siang, perjalanan dilanjutkan. Rute berikutnya lebih menantang, dengan medan yang semakin terjal dan berbatu. Tetapi semangat petualangan membakar dalam diri saya, dan saya terus maju.

Saat senja mulai turun, saya tiba di perkemahan yang telah ditentukan sebelumnya. Memasang tenda di tepi danau yang tenang, saya merasa damai dan bahagia. Sinar bulan menghiasi langit malam, dan suara alam pun menjadi pengantar tidur yang sempurna.

Pagi menjelang, saya bangun dengan semangat baru. Perjalanan hari ini akan membawa saya ke puncak tertinggi di sekitar sini. Dengan tekad yang kuat, saya melanjutkan pendakian. Langkah demi langkah, keringat bercucuran, hingga akhirnya, saya mencapai puncak yang memukau.

Dari puncak, saya dapat melihat panorama yang menakjubkan: gunung-gunung menjulang tinggi, lembah yang hijau, dan awan putih yang berarak di langit biru. Rasanya semua kelelahan dan perjuangan terbayar lunas oleh keindahan yang terhampar di hadapan mata.

Setelah menikmati pemandangan dari puncak, saatnya untuk turun kembali. Dengan hati yang penuh pengalaman dan kenangan, saya melangkah dengan perasaan puas dan bersyukur atas petualangan yang luar biasa ini. Menjelajahi alam pegunungan adalah pengalaman yang membebaskan dan mendalam, mengingatkan kita akan keajaiban alam dan kekuatan diri yang sesungguhnya.

Selasa, 05 Maret 2024

KONFIGURASI NAT

A.Memahami Konfigurasi NAT Network Address

Translation (NAT) merupakan internet gateway. Selain itu, NAT memiliki fungsi mentranslasi alamat IP Public ke alamat IP Private atau sebaliknya. Dengan NAT ini, setiap komputer pada jaringan LAN dapat mengakses internet dengan mudah. Ketika seseorang sedang mengakses internet, perangkat yang digunakan sebaiknya memiliki IP Address yang sudah terdaftar melalui ISP. IP Address ini dapat digunakan oleh pengguna komputer secara terbatas. IP Address tersebut umumnya dikenal dengan IP Public.
 1. Konfigurasi NAT pada Router Mikrotik Konfigurasi Network Address Translation (NAT) adalah suatu firewall yang terdapat pada suatu sistem router dengan fungsi melakukan perubahan atau transisi pada alamat IP sumber atau pengirim (source address) dari suatu paket data. NAT bekerja menggunakan bantuan router. Dengan demikian, dapat terhubung menggunakan penghubung atau gateway terhadap jaringan lokal atau privat dengan bantuan jaringan internet secara publik.
 Berdasarkan gambar di atas, terdapat fitur NAT pada bagian router Mikrotik yang dapat mengubah paket data dari suatu komputer pengguna dengan bantuan IP Address yang memiliki nomor 172.16.31.2. Hal tersebut seolah-olah berasal dari router gateway yang memiliki nomor IP Address bernilai 10.10.1.2. Untuk menjalankan suatu firewall pada NAT, perlu dilakukan proses pengaturan secara action. Terdapat action yang dapat digunakan yaitu Masquerade. Masquerade berfungsi menyembunyikan alamat IP Address secara privat pada suatu jaringan LAN sekaligus dapat membuat mask, perlindungan, atau persembunyian ke alamat IP Address yang telah terhubung secara langsung ke bagian router ISP. Dengan demikian, secara tidak langsung IP Address tidak terlihat oleh jaringan internet secara publik atau umum. Dengan action berupa Masquerade ini, setiap komputer user di NAT.

suatu jaringan LAN akan diwakili dengan tampilan interface router yang terhubung secara langsung menggunakan jaringan internet. Adapun perintah yang digunakan dapat dilihat pada Gambar 4.2.

3. Konfigurasi NAT untuk Komputer Tertentu Berikut diuraikan konfigurasi NAT yang dapat digunakan di komputer tertentu pada

a. Konfigurasi NAT pada komputer tertentu Terdapat konfigurasi yang dapat dilakukan yaitu untuk seluruh komputer pada suatu jaringan LAN seperti pada gambar di atas. Hal tersebut dapat dilakukan dengan perintah untuk menjalankan proses konfigurasi berikut. 

 b. Konfigurasi dengan bantuan Winbox Terdapat suatu konfigurasi yang dapat dilakukan yaitu menggunakan bantuan perangkat WinBox yang memiliki nilai alamat IP > Firewall > NAT > + > Tab General. Setelah itu, pengguna dapat memilih perintah Chain. Kemudian, dapat dilanjutkan dengan memilih perintah pilih scrnat, Scr Address yang memiliki nomor 172.18 31 0/24. Selanjutnya, pengguna dapat memilih out interface dengan cara memilih ether1 > Tab Action > Masquerade.
Gambar 4:11 Konfigurasi yang Dilakukan dengan Bantuan Winbox Sumber: Rinosafrizal, 2022
C.Menghubungkan beberapa komputer Pengguna dapat melakukan konfigurasi yang telah dituliskan pada sebelumnya Konfigurasi ini digunakan pada seluruh komputer yang berada pada suatu jaringan LAN. Kemudian, dilanjutkan ketika pengguna ingin menghubungkan suatu jaringan internet ke dalam beberapa komputer saja.
d. Menghubungkan client lebih dari tiga Apabila pengguna ingin menghubungkan client 1-3 atau bukan seluruh client yang menggunakan jaringan dengan alamat IP bernilai 172.16.31.0/24, perintah yang dapat untuk melakukan proses konfigurasi NAT di atas dapat dilihat pada Gambar 4.13.
 000 Firewall rat add chaussenatore-ad Acterface etterlattomalteradu Gambar 4,13 Perintah untuk Menghubungkan Client Lebih dari 3 Sumber: Rinosafrizal, 2022 

e. Perantara perangkat WinBox Proses konfigurasi dapat dilakukan menggunakan perantara perangkat WinBox dengan bantuan perintah IP > Firewall > NAT >> Tab General. Kemudian, dapat dilanjutkan dengan memilih perintah Chain, pilih sronat, lalu pilih perintah Scr Address yang memiliki nilai 172.16.31.2-172 16.31.4. Selanjutnya, pengguna dapat memilih out interface, lalu memilih ethert > Tab Action, dilanjutkan memilih Masquerade.


4. Konfigurasi Src-NAT Berikut akan dijelaskan mengenai konfigurasi Src-NAT. 
a. Src-NAT action Src NAT
Connection Type: enabled Routing Table: Routing Mark: Packet Mark: Connection Mark: Dat. Port: Sra. Port: Protocol Any Port In. Interface Dat. Address Chain: srcnat Src. Address: 172.16. 31 2-172.16.31 Sumber: Rinosafrizal, 2022 Out. Interface List Out. Interface: ether1 In. Interface List: General Advanced Extra Action Gambar 4.14 Hasil Perantara Perangkat WinBox Penggunaan firewall NAT dengan action Src-NAT ini untuk mengubah alamat IP sumber (source address) dengan metode satu ke satu (one to one). Berikut disajikan contoh kasus dari penggunaan firewal NAT.
Pada contoh kasus tersebut, perlu dilakukan konfigurasi NAT dengan action Src-NAT agar internet dapat diakses oleh klien. Apabila tidak dilakukan konfigurasi Src-NAT, internet tidak dapat diakses oleh klien. Hal tersebut karena IP Private tidak dapat berkomunikasi dengan IP Publik. Cara agar IP Private dapat berkomunikasi dengan IP Publik adalah melakukan pengubahan IP Address sumber menjadi IP Publik. Cara tersebut menyebabkan PC klien seolah-olah memiliki IP Publik. Pada umumnya, cara ini diterapkan pada PC server yang akan dibuat menjadi publik sehingga dapat diakses dari jaringan internet. Adapun langkah-langkah konfigurasinya diuraikan sebagai berikut. 

1) Konfigurasi hostname dan IP Address Ether1 di R1 Mengonfigurasikan lebih dahulu hostname dan IP Address Ether1 di R1 Konfigurasi tersebut dapat dilihat pada Gambar 4,16.
2) Konfigurasi IP Address ether2 di R1 Selanjutnya, mengonfigurasi IP Address ether2 di R1. Konfigurasi ini dapat dilihat pada 4.17. 

3) Konfigurasi DHCP server yang mengarah ke klien (ether2) Untuk memudahkan klien, tidak perlu mengonfigurasi IP Addres secara manual. Dengan demikian, dapat mengonfigurasikan DHCP server yang Gambar 4,18. 


 4) Konfigurasi DHCP klien di PC1 Berikutnya, mengonfigurasikan DHCP Klien di PC1. Konfigurasi ini dapat dilihat pada Gambar 4.19.

PC> ip dhcp 
DORA IP 192.168.1.254/24 GW 192.168.1.1 

5) Konfigurasi firewall NAT dengan action Src-NAT Selanjutnya, fokus pada konfigurasi firewall NAT dengan action Src-NAT.


 6) Konfigurasi firewall NAT action Src-NAT Selanjutnya, mencoba konfigurasi firewall NAT action Src-NAT dengan cara klik IP > Firewal > Pilih tab NAT > Pilih Add (tanda plus) > pilih chain
= srcnat > pilih out interface = ether1 > ke tab action dan pilih action = src-nat > isikan to addresses = 172.16.3.8 (IP Address dari ether1 R1 yang didapat dari DHCP klien) > klik Ok. Konfigurasi firewall NAT action Src- NAT dapat dilihat pada Gambar 4.21. 

7) Mencoba lagi akses ke internet dari PC 1 Berikutnya, mencoba lagi akses ke internet dari PC 1. PING dari PC 1 ke internet dapat dilihat pada Gambar 4.22.

PING dari PC1 ke Internet Berhasil Sumber: Very Setiawan


 b. Src-NAT action Masquerade Firewall NAT dengan Masquarade memiliki kesamaan dengan action Src-NAT. Kesamaan tersebut yaitu keduanya dapat mengubah IP Address sumber. Namun, action Masquerade dapat digunakan ketika jumlah klien lebih dari satu atau banyak. Dengan demikian, satu IP Publik diangap ditranslasikan ke banyak klien.
Adapun langkah-langkah konfigurasi NAT action Masquerade diuraikan sebagai berikut. 
1) Mengasumsikan R1 sudah dikonfigurasi. 
2) Mengonfigurasi DHCP Klien pada PC2 dan PC3.

 PC2> ip dhcp DORA IP 192.168.1.253/24 GW 192.168.1.1 
PC3> ip dhcp DORA IP 192.168.1.252/24 GW 192.168.1.1 

3) Pengujian akses internet dari PC1, PC2 dan PC3. 
PC1> ping 8.8.8.8 8.8.8.8 
icmp seq=1 timeout 8.8.8.8 icmp_seq=2 timeout PC2> ping 
8.8.8.8 8.8.8.8 icmp seq=1 timeout
8.8.8.8 icmp seq=2 timeout PC3> ping
 8.8.8.8 8.8.8.8 icmp seq=1 timeout 8.8.8.8 icmp seq=2 timeout 
Gambar 4.25 PING dari PC1, PC2, dan PC3 ke Internet Gagal Sumber: Very Setiawan 120

 4) Selanjutnya, mengonfigurasikan NAT action Masquerade di R1 dengan cara klik IP > Firewal > Pilih tab NAT > Pilih Add (tanda plus) > pilih chain
= srcnat > pilih out interface = etheri > ke tab action dan pilih action= masquerade > klik

5) Menguji coba PC1, PC2, dan PC3 akses internet..
5. Konfigurasi Dst-NAT Apabila pada Src-NAT yang ditranslasikan adalah source address, yang ditranslasikan pada Dst-NAT adalah destination address (alamat tujuan/penerima). Dst-NAT dapat diterapkan untuk menjalankan server-server yang terdapat pada jaringan private yang dapat diakses dari publik atau internet. Terdapat dua jenis Dst-NAT di Mikrotik yaitu Dst-NAT action redirect dan Dst-NAT action Dst-NAT. a. Dst-NAT action redirect Penggunaan firewall NAT dengan action redirect bertujuan mengubah alamat IP tujuan menjadi router seperti mengasumsikan layout jaringan. Perbedaanya kali ini adalah terdapat yang mengakses dari jaringan publik menuju ke router dan akan dibelokkan ke router itu sendiri. Contohnya, saat orang mengakses IP Publik, port yang diinginkan yaitu 81 sehingga diarahkan ke router dengan
port 80. Dengan demikian, firewall dengan action redirect dapat digunakan Caranya, klik IP > Firewall > NAT > Klik Add (tanda Plus) > pilih chain = dstnats protocol = tcp > dst port = 81 > in-interface = ether 1 > klik tab action, kemudian pilih action = redirect > to port = 80 > klik Ok.

Setelah mengonfigurasi firewall NAT dengan action redirect, saat IP Publk (172.16.3.8) diakses oleh seseorang maka akan diarahkan ke port 80 yang merupakan port dari webfig di Mikrotik.

b. Dst-NAT action Dst-NAT Penggunaan firewall NAT dengan action Dst-NAT bertujuan mengubah IP Address tujuan. Apabila terdapat klien dari jaringan publik atau internet mengakses IP publik Mikrotik, akan dibelokkan ke alamat tertentu yang umumnya milik server dari jaringan private yang ingin dipublikasikan. Nama lain dari action ini adalah port forwarding. Adapun konfigurasi NAT action Dst- NAT di R1 dilakukan dengan cara klik IP > Firewall > NAT > Klik Add (tanda Plus) > pilih chain = dstnat > protocol = tcp > dst port = 80> in-interface = ether1> klik tab action, kemudian pilih action = dst-nat > To Addresses = 192.168.1.254 (IP PC1)> to port = 80 > klik Ok.

Setelah mengonfigurasi firewall Dst-NAT seperti di atas, saat orang di internet mengakses IP Public (172.16.3.8) maka akan diarahkan ke web server lokal (192.168.1.254 yang merupakan IP Address PC 1 dan di dalamnya sudah dipasang web server)..


Selasa, 06 Februari 2024

JARINGAN SOHO

JARINGAN SOHO

  2. Jaringan Small Office dan Home Office
SOHO network singkatan dari Small office atau Home Office network merupakan sebutan untuk infrastruktur jaringan dalam skala kecil. Small office artinya jaringan untuk kantor skala kecil, misalnya kantor perusahaan start up atau UMKM. Home office umumnya untuk jaringan di rumah guna mengakomodir kebutuhan koneksi di suatu rumah , contohnya Work From Home (WFH) yang sekarang ini menjadi trend.


3.  Jaringan Data Center

Mengenai data center ini akan dijelaskan lebih mendalam pada paparan berikut. 

a. Memahami data center Data center atau pusat data merupakan ruangan fisik untuk menyimpan data, memproses informasi bisnis, dan menampung server komputer memproses in terisi ratusan sampai ribuan server yang disusun perusahaan Infrastruktur data Selain itu, pusat data juga terdiri atas komponerenunjang lainnya, sepert sumber daya listrik, jaringan komputer, dan sistem center tersebut yang dapat disewakan ke perusahaan-perusahaan kebutuhan bisnis.
b. Fungsi data center 
Berikut diuraikan mengenai fungsi data center.
 1) Tempat pemrosesan dan backup data Selain menyimpan data, data center berfungsi sebagai tempat untuk memproses dan mengolah data agar menghasilkan informasi baru yang berguna bagi kebutuhan perusahaan. Kemudian, data center juga berfungsi membackup data. Dengan demikian, data-data bisnis penting yang mengalami kerusakan atau hilang, masih memiliki salinannya di pusat data. 
2) Menghosting software enterprise
 Fungsi data center selanjutnya yaitu sebagai hosting software enterprise perusahaan agar dapat digunakan secara internal dan baik. Contoh aplikasi bisnis yang umum dapat dihostingkan antara lain Customer Relationship Management (CRM) dan Enterprise Resource Planning (ERP).
3) Menjaga performa dan uptime server 
 Fungsi lain data center yaitu menjaga kecepatan komunikasi data dan uptime server pada suatu perusahaan yang dapat disimpan agar tetap stabil. Oleh karena itu, penyedia data center yang berkualitas umumnya akan memberikan jaminan yang berhubungan dengan layanannya, seperti uptime 99.99%, infrastruktur fully redundant, dan bebas gangguan listrik.

c.  Cara kerja data center Data center dapat bekerja dengan menghubungkan server-server yang tersedia agar dapat berkomunikasi satu sama lain. Setelah terhubung, penyedia pusat data akan mendistribusikan beban kerja ke setiap server. Dengan demikian, server merupakan komponen yang akan mengakses, memproses, dan mentransfer data untuk kebutuhan pelanggan, bisnis, serta perusahaan.

d. Komponen data center
 Komponen data center dijelaskan sebagai berikut 1) Computing hardware 
Komponen pertama yang harus terdapat di setiap data center yalt computing hardware. Tanpa menggunakan computing hardware, pusat data tidak dapat bekerja secara normal Computing hardware ini melipu CPU dan RAM untuk server. 2) Storage
 Komponen data center selanjutnya adalah storage (penyimpanan) berkapasitas besar untuk menampung data yang disimpan di data center Terdapat dua jenis storage yang umumnya dapat digunakan penyedia pusat data antara lain SSD dan HDD. Perbedaan SSD dan HDD secara umum dapat dilihat dari kecepatan pemrosesan datanya. SSD dapat mencapai 100 kali jauh lebih cepat dibandingkan menggunakan HDD. 
 3) Infrastruktur IT jaringan 
 Berdasarkan namanya, infrastruktur IT menghubungkan data center dengan internet. Terdapat beberapa jaringan berfungsi dan frenen sistem jaringan yang wajib tersedia, seperti switch, router. firewall

4) Sumber daya listrik Penyedia data center sebaiknya dapat menyediakan sumber daya listrik secara maksimal agar area pusat data tidak mengalami pemadaman listrik. Apabila sampai mengalami pemadaman, data yang disimpan di dalamnya menjadi tidak dapat diakses oleh pelanggan. Terdapat beberapa contoh infrastruktur listrik yang dapat digunakan, misalnya Uninterruptible Power Supply (UPS) dan generator diesel. 
 5) Cooling system Komponen penunjang data center selanjutnya yaitu cooling system atau sistem pendingin. Berdasarkan namanya, cooling system ini untuk menjaga suhu ruang pusat data agar tetap optimal dan menghindari overheat. Selain itu, penyedia data center yang baik umumnya telah menyediakan alat pemadam kebakaran dan sistem pendeteksi asap di ruangan server.
6) Sistem keamanan
 Area data center perlu dilindungi oleh sistem keamanan yang canggih dan terpercaya. Hal tersebut untuk menghindari kejadian yang dapat merugikan bisnis, misalnya pencurian. Oleh karena itu, penyedia layanan pusat data membutuhkan kamera pengawas berupa CCTV, sistem biometrik atau password, serta membatasi akses fisik untuk masuk ke ruangan data center. 

e.  Jenis-jenis data center 
Jenis data center dipaparkan sebagai berikut. 
1) Colocation data center Colocation data center adalah penyedia layanan yang menyewakan sepaket fasilitas data center secara lengkap, mulai dari server dan infrastruktur utama serta penunjang lain. Perusahaan DCI Indonesia yang berlokasi di Jakarta merupakan salah satu contoh penyedia layanan colocation data center. 
2) Enterprise data center Data center jenis enterprise merupakan fasilitas pusat data yang dibangun oleh perusahaan untuk digunakan secara mandiri oleh perusahaan tersebut. Jadi, alih-alih menyewa data center dari pihak ketiga, perusahaan akan menyiapkan, mengelola, dan merawat pusat datanya sendiri. Umumnya, jenis data center ini dapat ditempatkan tidak jauh dari lokasi perusahaan. 
3)Cloud data center 
adalah fasilitas data center dengan server dan fasilitas pendukung lainnya yang terletak secara virtual di jaringan internet Umumnya, penyedia pusat data jenis ini tidak hanya untuk menyediakan data center secara virtual, tetapi juga layanan berbasis cloud lainnya Contohnya, cloud hosting dan cloud computing 
4) Edge data center Jenis pusat data selanjutnya yaitu edge data center Istilah ini merujuk pada perusahaan yang telah menggunakan lebih dari satu data center di beberapa lokası yang berbeda berdasarkan kebutuhan. Hal ini bertujuan menghindari keterlambatan akses data bisnis apabila terjadi masalah di salah satu penyedia pusat data. 
5) Micro data center 
Micro data center adalah jenis pusat data yang fungsinya masih sama, yaitu dapat menyimpan data dan memenuhi kebutuhan perusahaan. Bedanya terdapat pada micro data center yang berukuran lebih kecil dengan jumlah server, kapasitas bandwidth, dan fasilitas pendukung tidak sebesar data center jenis lainnya. 

f. Cara memilih data center yang baik Cara memilih data center yang baik, yakni
 1) lokasi strategis dan minim risiko;
 2) fasilitas keamanan lengkap;
 3) bersertifikat tier 4; serta
 4) perawatan pusat data rutin.